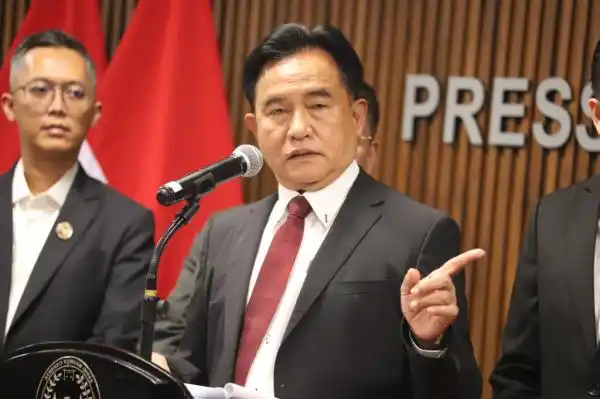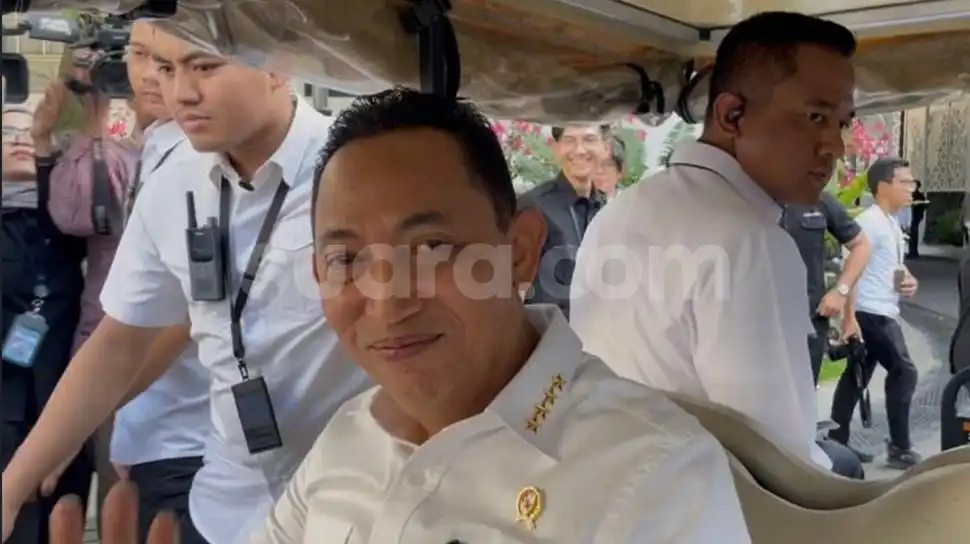
Jakarta | Penyidik Bareskrim Polri menetapkan tiga orang sebagai tersangka dalam perkara dugaan penyadapan ilegal, penghapusan data elektronik, dan akses ilegal. Kepala Bareskrim Polri, Asep Safrudin, menyampaikan penetapan tersebut dalam keterangan pers di Markas Besar Polri, Jakarta Selatan, Selasa (3/11/2026). Perkara ini mencakup beberapa dugaan tindak pidana yang berkaitan dengan penggunaan dan pengelolaan informasi elektronik. Namun, penetapan tersangka merupakan bagian dari proses hukum yang masih berjalan, sehingga dugaan yang disampaikan perlu dibedakan dari fakta yang telah diputuskan pengadilan. Informasi mengenai penanganan perkara tersebut menjadi perhatian karena sasaran yang disebut dalam konteks penyelidikan berasal dari berbagai kalangan.
Dalam bahan perkara, cakupan sasaran yang disebut meliputi nomor ponsel Presiden RI Prabowo Subianto, sejumlah pejabat negara, tokoh politik, media, organisasi kemasyarakatan, hingga pengusaha. Penyebutan kelompok-kelompok tersebut menggambarkan luasnya konteks dugaan yang sedang ditangani aparat. Akan tetapi, hal itu tidak dengan sendirinya membuktikan bahwa setiap nomor atau pihak yang disebut benar-benar telah disadap. Status dan keterlibatan masing-masing sasaran harus merujuk pada keterangan resmi serta hasil pemeriksaan, bukan ditafsirkan sebagai konfirmasi bahwa tindakan penyadapan telah terjadi terhadap seluruh pihak tersebut.
Perkara ini juga menyebut dugaan penghapusan data elektronik dan akses ilegal, dua aspek yang berkaitan dengan keamanan informasi digital. Penyidik perlu menguraikan bukti yang mendasari penetapan tersangka dan menjelaskan hubungan dugaan perbuatan dengan data atau sistem yang diperiksa. Dalam proses hukum, keterangan para pihak, bukti elektronik, serta hasil penyidikan menjadi bagian penting untuk menguji perkara. Karena itu, informasi awal sebaiknya disampaikan secara cermat, dengan tetap menjaga praduga tak bersalah dan tidak memperluas klaim di luar keterangan yang tersedia. Perkembangan selanjutnya dapat memberikan gambaran lebih jelas mengenai kronologi, cara yang diduga digunakan, serta batas cakupan perkara.
Salah satu bentuk pengintaian digital yang menyasar ponsel adalah penggunaan perangkat lunak pengawasan yang dikaitkan dengan NSO Group, perusahaan asal Israel. Produk seperti Pegasus menjadi perhatian karena dilaporkan dapat memanfaatkan celah keamanan “nol-klik” pada aplikasi atau sistem operasi. Berbeda dari serangan yang mengandalkan tautan jebakan, metode ini tidak selalu mengharuskan pemilik perangkat mengeklik pesan, membuka berkas, atau melakukan tindakan tertentu. Kerentanan dapat berada, misalnya, pada WhatsApp, iMessage, maupun komponen sistem operasi, meskipun cara masuk dan celah yang digunakan dapat berubah seiring pembaruan keamanan.
Setelah perangkat berhasil disusupi, kemampuan yang dilaporkan mencakup akses terhadap pesan dan informasi tersimpan, pemantauan lokasi secara langsung, serta pengaktifan kamera atau mikrofon dari jarak jauh. Perangkat lunak pengawasan juga disebut dapat mengambil kata sandi atau data lain tanpa sepengetahuan pemilik. Cakupan akses bergantung pada perangkat, versi perangkat lunak, dan konfigurasi yang terdampak; karena itu, tidak tepat menganggap setiap ponsel rentan atau bahwa semua kemampuan selalu tersedia. Meski demikian, sifat serangan yang dapat berlangsung tanpa interaksi pengguna membuat deteksi dan pencegahan lebih sulit dibandingkan penipuan digital biasa.
Metode lain menggunakan perangkat keras yang dibawa ke suatu lokasi, bukan semata-mata perangkat lunak yang ditanamkan pada satu ponsel. Peralatan semacam ini dapat memancarkan sinyal yang lebih kuat daripada menara seluler resmi di sekitarnya, sehingga ponsel dalam jangkauan mungkin tersambung kepadanya. Dalam laporan tentang pengintaian seluler, perangkat tersebut kerap dibahas sebagai peniru atau pemancing menara jaringan. Kemampuannya dapat mencakup menangkap identitas kartu SIM, memperkirakan atau melacak lokasi secara presisi, serta menyadap panggilan dan SMS yang belum terenkripsi. Tingkat keberhasilan dan jenis data yang dapat diperoleh bergantung pada teknologi jaringan, perangkat, serta kondisi lapangan. Kedua metode ini berbeda: perangkat lunak dapat memberi akses mendalam ke satu perangkat yang terinfeksi, sedangkan perangkat keras jaringan berpotensi mengumpulkan informasi dari ponsel di area tertentu. Pemahaman atas perbedaan tersebut membantu pembaca menilai klaim pengawasan secara lebih cermat, tanpa menyamakan laporan kemampuan teknis dengan bukti bahwa penyadapan benar-benar terjadi dalam setiap kasus.
Berbagai laporan mengenai pengawasan intelijen menggambarkan pemantauan lintas negara yang dikaitkan dengan aliansi Five Eyes: Amerika Serikat, Inggris, Kanada, Australia, dan Selandia Baru. Dalam uraian tersebut, jaringan satelit dan stasiun penyadap pada kabel serat optik digunakan untuk mengumpulkan serta menyaring arus komunikasi dalam skala luas. Sistem analisis dapat mencari kata kunci, nama tertentu, atau pola percakapan yang dianggap relevan, kemudian menandai data untuk pemeriksaan lebih lanjut. Cakupan yang disebut tidak terbatas pada komunikasi pribadi. Informasi yang berpotensi terjaring mencakup komunikasi lintas negara, data perusahaan, pertukaran diplomatik, serta transaksi keuangan lintas batas. Namun, kemampuan teknis dan praktik yang benar-benar diterapkan dapat berbeda menurut program, yurisdiksi, dan periode; karena itu, klaim tentang penyadapan perlu dibaca dengan memperhatikan sumber serta konteksnya.
Metode lain yang dilaporkan menggunakan perangkat portabel berukuran kira-kira seperti koper. Perangkat ini dapat memancarkan sinyal yang mengganggu atau meniru jaringan seluler, sehingga telepon di sekitarnya mungkin berpindah dari 4G atau 5G ke jaringan 2G yang lebih rentan. Penurunan standar koneksi dapat membuka peluang bagi pihak yang mengendalikan perangkat untuk mengupayakan intersepsi komunikasi, meskipun hasilnya bergantung pada konfigurasi ponsel, operator, dan perlindungan yang digunakan. Dalam area sasaran, perangkat semacam itu disebut dapat menyadap panggilan, membantu mengidentifikasi orang yang hadir dalam sebuah pertemuan melalui perangkat mereka, serta mencegat lalu lintas pada jaringan Wi-Fi terbuka. Ponsel yang terus terhubung atau memakai layanan lama berpotensi meninggalkan jejak tambahan, tetapi keberadaan sinyal asing saja tidak membuktikan bahwa penyadapan berlangsung.
Pada infrastruktur internet, laporan tentang penyadapan kabel menjelaskan perangkat yang dipasang pada kabel utama untuk membuat salinan aliran data. Data yang melintas dapat mencakup riwayat penjelajahan, kata sandi sesi, dan lampiran email, bergantung pada titik intersepsi serta apakah lalu lintas telah dilindungi enkripsi. Dalam beberapa skenario, pemantauan diarahkan pada komunikasi sebelum dienkripsi atau pada proses ketika kunci pertukaran sedang dibuat. Perbedaan ini penting: enkripsi yang kuat membatasi isi yang terbaca saat data transit, tetapi metadata, konfigurasi yang lemah, atau perangkat akhir yang terkompromi dapat tetap menjadi sasaran. Karena itu, uraian mengenai metode tersebut menunjukkan beragam kemungkinan teknis, bukan bukti bahwa seluruh komunikasi selalu dapat dibaca.
Serangan terhadap server dan jaringan dapat dimulai dengan mencari sistem yang belum memasang pembaruan keamanan. Menurut sejumlah sumber, perangkat seperti Cobalt Strike—perangkat yang juga digunakan untuk pengujian keamanan—disebut dimanfaatkan oleh badan intelijen di berbagai negara dalam operasi siber. Setelah menemukan celah, pelaku dapat memasang pintu belakang agar bisa kembali mengakses sistem, mengambil alih kendali, dan mencuri basis data. Akses awal itu juga berpotensi menjadi jalan untuk bergerak ke perangkat atau jaringan lain yang terhubung.
Risiko serupa muncul pada perangkat yang terkoneksi ke internet tetapi masih memakai kata sandi bawaan atau mudah ditebak. Pemindaian otomatis dapat menemukan perangkat semacam itu tanpa perlu menyasar korban tertentu. Jika berhasil masuk, penyusup mungkin mengambil alih kamera pengawas, memantau aktivitas di dalam gedung, atau menyalahgunakan pengeras suara pintar untuk menguping. Perangkat rumah tangga yang terhubung ke jaringan yang sama dengan komputer kantor juga dapat menjadi titik awal perambatan ke jaringan perusahaan, terutama bila pemisahan dan pengamanan jaringan tidak memadai.
Pengumpulan informasi tidak selalu memerlukan pembobolan teknis.
Baca juga: Pengawasan Digital Kemenhub Ungkap Kepatuhan Operator Bus AKAP di Terminal Tipe A | Pertumbuhan Pesat Industri Fesyen Indonesia di Tengah Era Digital
36 kunjungan